ACUUT VEILIGHEIDSLEK IN PHP: SURINAAMSE WEBSITES MOETEN DIRECT IN GRIJPEN
Een kritiek veiligheidslek in de veelgebruikte programmeertaal PHP vormt op dit moment een acute en ernstige bedreiging voor een groot deel van het wereldwijde en Surinaamse internet. Omdat naar schatting 70 procent van alle websites op PHP draait — waaronder het overgrote merendeel van de op WordPress gebaseerde nieuwsportals, overheidsplatformen, webshops en zakelijke systemen — worden netwerkbeheerders en IT-afdelingen dringend opgeroepen om direct in te grijpen.
Volgens internationale cybersecurity-autoriteiten maken de recent ontdekte kwetsbaarheden het voor cybercriminelen mogelijk om van afstand controle te krijgen over de achterliggende server. Hierdoor kunnen kwaadwillenden niet alleen de complete website overnemen of platleggen, maar krijgen zij ook volledige toegang tot gevoelige databases, klantgegevens en interne bedrijfsinformatie. Internationale veiligheidsdiensten zoals CERT-EU en IT-beveiligingsexperts waarschuwen dat criminelen klaarstaan om geautomatiseerde aanvalsscripts af te vuren zodra de technische details van het lek openbaar worden.
Waar IT-beheerders voorheen nog enkele dagen de tijd hadden om een beveiligingslek te dichten, is die marge door de opkomst van geavanceerde AI-hulpmiddelen drastisch verminderd. Criminelen gebruiken AI om binnen enkele uren aanvalsscripts te genereren en het internet massaal te scannen op kwetsbare PHP-installaties. Dit verandert het onderhoud van websites in een absolute race tegen de klok.
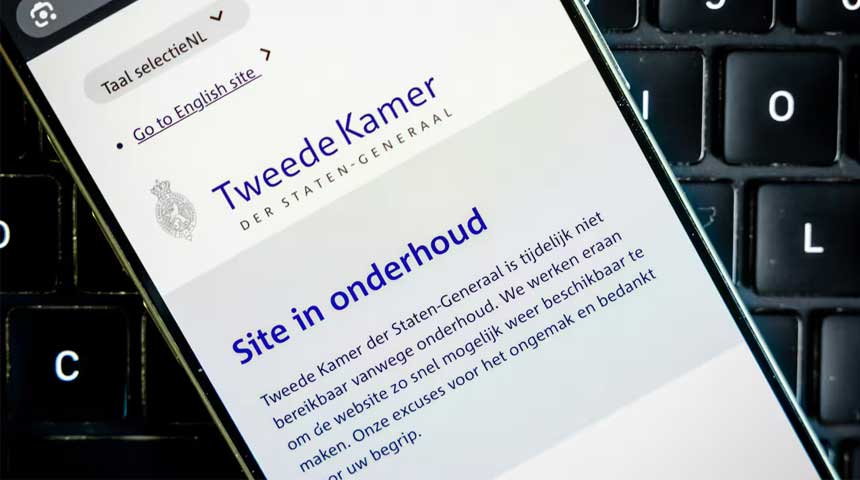
In landen zoals Nederland zijn uit voorzorg al diverse overheidsdiensten, gemeentelijke portals en universitaire computernetwerken tijdelijk offline gehaald om overnames te voorkomen.
Voor Surinaamse bedrijven, overheidsinstanties en mediahuis-eigenaren die gebruikmaken van WordPress of maatwerk PHP-applicaties geldt de dringende raad om de nieuwste beveiligingsupdates per omgaande door te voeren. Indien het technisch niet mogelijk is om de patches meteen te installeren, adviseren experts om niet-kritieke websites en koppelvlakken tijdelijk uit te schakelen totdat de systemen aantoonbaar veilig zijn gemaakt. Het preventief offline halen van niet-essentiële toepassingen voorkomt dat Surinaamse servers het slachtoffer worden van deze wereldwijde golf van cyberaanvallen.
Bronnen: NU.nl / CERT-EU / Defion Cybersecurity
UNITEDNEWS